Hesap ve güvenlik
Güvenlik ve saklama
Ön muhasebede veri koruması, erişim denetimi ve yasal saklama sürelerine uyum önemlidir. Saldek erişimi rollerle sınırlar ve belge dosyalarını değiştirilemeyecek biçimde saklar.
Hesap güvenliği ve erişim bilgileri
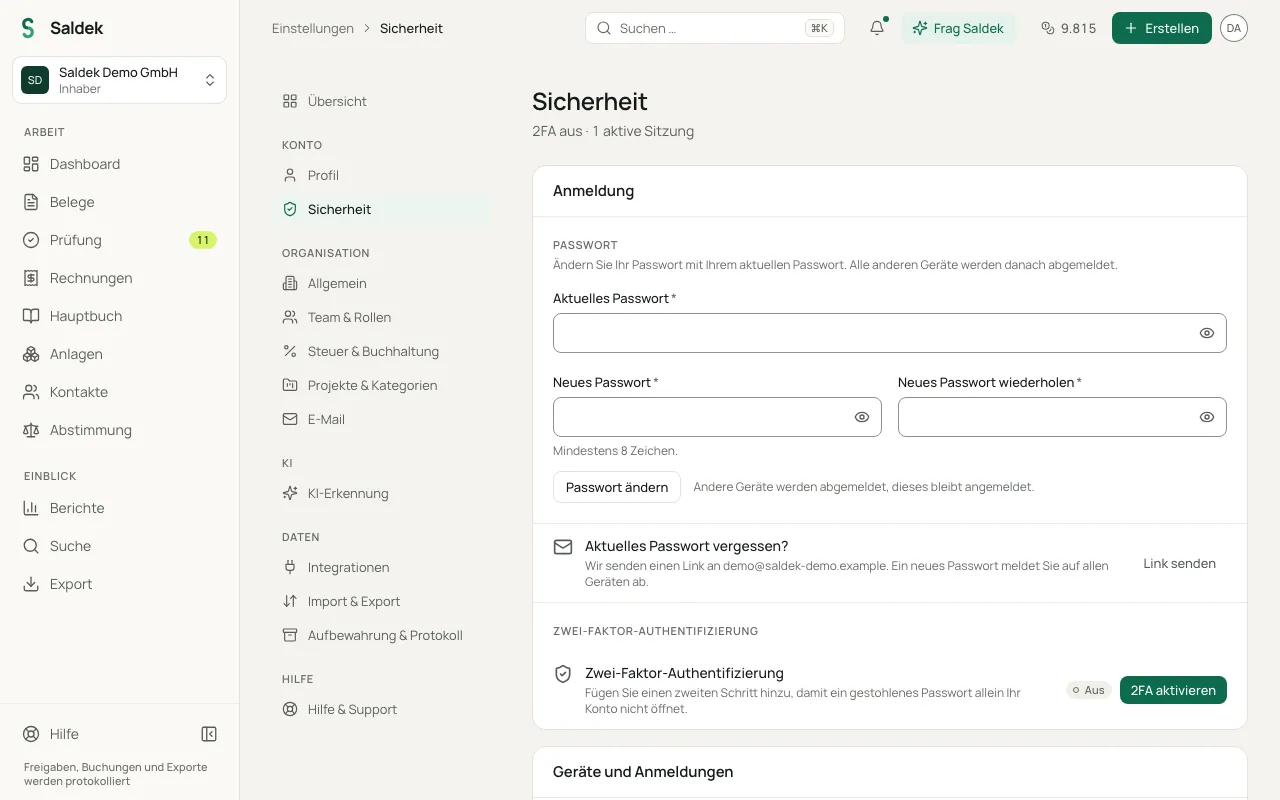
Kullanıcı hesabınıza ve kuruluşunuza erişimi “Ayarlar” > “Güvenlik” bölümünden yönetebilirsiniz:
- Parola değiştirme: Parolanızı değiştirdiğinizde açık olan diğer tüm oturumlar kapatılır.
- İki faktörlü kimlik doğrulama (2FA): Girişinizi bir doğrulama uygulaması (TOTP) ile güvenceye alın.
- Cihazlar ve oturumlar: Etkin oturumlarınızı görün ve “Diğer oturumları kapat” ile diğer tüm cihazlardaki oturumları kapatın. “Son oturum açma etkinliği” son giriş denemelerinizi gösterir; Saldek oturum açma ve güvenlik kayıtlarını 90 gün saklar.
- API anahtarları: “Ayarlar” > “Güvenlik” bölümünde entegrasyon anahtarları oluşturup yönetin.
- Şifrelenmiş erişim bilgileri: Bağlı entegrasyonların (örneğin kendi SMTP sunucunuzun) erişim bilgileri şifrelenerek saklanır.
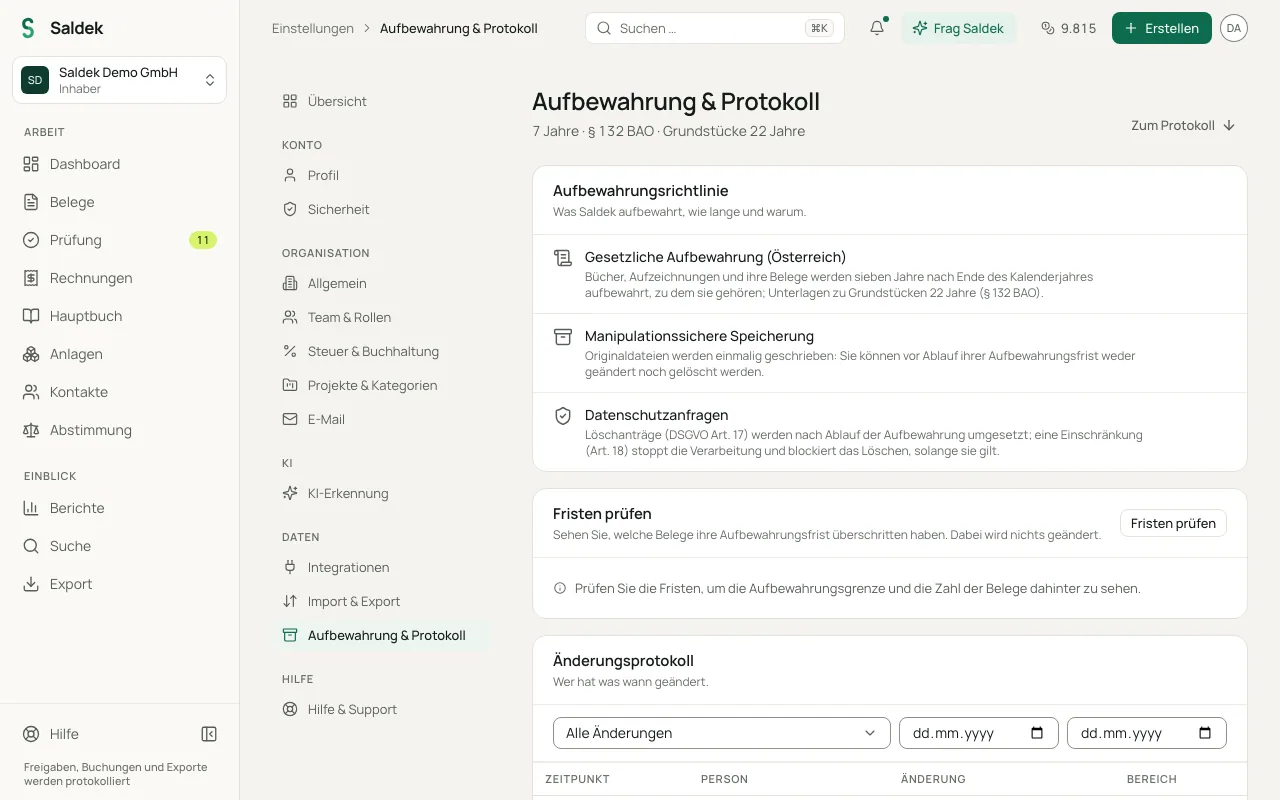
- Denetim kaydı: Saldek değişiklikleri kimin ne zaman yaptığını kaydeder. Yöneticiler ve sahipler bunu “Ayarlar” › “Saklama ve kayıt” bölümünde görür. Değişiklikler her planda kaydedilir; görüntüleme Business planından itibaren ve deneme süresinde dahildir.
İki faktörlü kimlik doğrulamayı (2FA) ayarlama
- “Ayarlar” > “Güvenlik” bölümünü açın ve “2FA'yı etkinleştir” seçeneğini kullanın.
- Henüz kullanmıyorsanız telefonunuza bir doğrulama uygulaması yükleyin. Pencere, örneğin Google Authenticator, Microsoft Authenticator veya “Apple Parolalar” gibi önerilen uygulamaları gösterir.
- Uygulamada “+” veya “Hesap ekle”ye dokunun, “QR kodu tara”yı seçin ve gösterilen QR kodunu tarayın. Bu işe yaramazsa “Kurulum anahtarı”nı elle girin; sayfayı telefonda açtıysanız “Doğrudan uygulamaya ekle”yi seçin.
- Uygulamadaki 6 haneli kodu girin ve “Doğrula ve etkinleştir”i seçin. Kodları yeni bir telefonda yeniden kurabilmek için kurulum anahtarını güvenli bir yerde saklayın.
Barındırma ve veri işleme
- Uygulama sunucuları ve veritabanı: Almanya’da Hetzner’de barındırılır.
- Belge dosyaları: Frankfurt’ta (eu-central-1) AWS S3’te saklanır.
- Veritabanı yedekleri: Her gece istemci tarafında şifrelenerek AB’deki AWS’ye yedeklenir ve 30 gün saklanır.
- Hata izleme: Sentry, belge içeriklerini aktarmadan hataları izler.
- İzleme çerezleri: Saldek analiz veya izleme çerezleri kullanmaz.
- Yapay zekâ ile işleme: “Standart” modda veriler, belgenin ilk sayfasının görüntü kontrolü de dahil olmak üzere Jev (TypeSafe) ve OpenAI tarafından ABD’de işlenir. Dayanak, TypeSafe için veri işleme sözleşmesindeki AB standart sözleşme maddeleri (SCC), OpenAI için OpenAI Ireland Ltd ile ABD’deki bağlı şirketleri arasındaki AB standart sözleşme maddeleridir. Google Gemini yedek sağlayıcıdır (Veri Gizliliği Çerçevesi, olmadığında SCC). Belgeler yapay zekâ modellerini eğitmek için kullanılmaz. “Yapay zekâ olmadan” (local_only) modunda yapay zekâ sağlayıcılarına veri gönderilmez.
- E-posta ve ses: Gelen e-postaları Mailgun (AB bölgesi) işler, e-postaları Resend (ABD) gönderir, sesli girişi Microsoft Azure Speech (İrlanda) metne çevirir. Tüm hizmet sağlayıcıları konumları ve aktarım dayanaklarıyla birlikte “Alt işleyenler” sayfasında bulabilirsiniz.
Yasal saklama süreleri ve WORM arşivi
Saldek, yüklediğiniz asıl belgeleri değiştirilemez biçimde saklar. Belge kaydedilmiş bir işlemin dayanağı olduğunda WORM kilidi (COMPLIANCE modunda S3 Object Lock) otomatik etkinleşir. Kilit uygulanamazsa kayıt işlemi başarısız olur (Fail-Closed). İptal kaydı kilidi kaldırmaz. Yüklediğiniz dosyayı kayıt işleminden önce silebilirsiniz.
Kilit süresi, takvim yılının sonundan itibaren geçerli olan yasal saklama sürelerine göre belirlenir:
- Avusturya (§ 132 BAO): Saklama süresi 7 yıldır. Taşınmazlarla ilgili belgeler 22 yıl saklanır.
- Almanya (§ 147 AO): Defterler, envanterler ve Jahresabschlüsse (yıllık finansal tablolar) 10 yıl, muhasebe belgeleri (1 Ocak 2025’ten itibaren) 8 yıl, alınan ve gönderilen ticari mektuplar 6 yıl saklanır.
Kuruluşu kapatma ve verileri silme
“Sahip” rolündeki kişi saklama sürelerini deneme çalıştırmasıyla kontrol edebilir ve süresi dolmuş, kaydedilmemiş belgeleri silebilir. DSGVO kapsamındaki silme talepleri yasal saklama süresi dolduktan sonra uygulanır. İşlemenin kısıtlanması (Art. 18 DSGVO) silme işlemini engeller. Kuruluşu kapatırken iki seçenek vardır: (a) Kuruluşu kapatıp belgeleri saklama süresi bitene kadar salt okunur durumda tutmak ve ardından otomatik silmek. (b) Saklama yükümlülüğünün kullanıcıda kaldığı açıkça belirtildikten sonra verileri hemen silmek.
Sık sorulan sorular
Verilerim ve belgelerim nerede saklanır?
Uygulama sunucuları ve veritabanları Almanya’da Hetzner’de barındırılır. Belge dosyaları Frankfurt’ta (eu-central-1) AWS S3’te tutulur. Şifrelenmiş yedekler her gün AB’deki AWS’ye aktarılır ve 30 gün saklanır.
Belgeleri ne kadar süre saklamam gerekir?
Avusturya’da süre 7 yıldır (§ 132 BAO), taşınmazlarla ilgili belgeler için 22 yıl geçerlidir. Almanya’da defterler ve Jahresabschlüsse (yıllık finansal tablolar) 10 yıl, muhasebe belgeleri (1 Ocak 2025’ten itibaren) 8 yıl, ticari mektuplar ise 6 yıl saklanır (§ 147 AO). Süreler takvim yılının sonunda başlar.
Belgelerim yapay zekâ modellerini eğitmek için kullanılır mı?
Hayır. Belgeler ve diğer dokümanlar yapay zekâ modellerini eğitmek için kullanılmaz.
Kuruluşumu kapatabilir miyim?
Evet. Kuruluşunuzu kapatıp verilerinizi yasal süre bitene kadar salt okunur olarak saklayabilir veya yasal saklama yükümlülüğünü üstlenerek verilerin hemen silinmesini seçebilirsiniz.
Son güncelleme: